quarta-feira, 28 de agosto de 2013

Brasil aparece em primeiro lugar em ranking mundial de envio de spam

País responde por 36,6% das mensagens indesejadas, seguido pelo México (18,1%) e Argentina (11,9%).

O Brasil é responsável por 36,3% do envio de spam mundial, de acordo com o estudo "Desafios de cibersegurança enfrentados por um mercado econômico de rápido crescimento", realizada pela Trend Micro. Isso coloca o País em primeiro lugar no ranking, seguido pelo México (18,1%) e Argentina (11,9%).
De acordo com a empresa, isso pode ser explicado devido ao alto número de sistemas desprotegidos existentes no Brasil - o que permite que máquinas sejam invadidas facilmente e se tornem parte de bootnets (redes de computadores zumbis), responsáveis pelo disparo de spams.
Além disso, a falta de conhecimento sobre os reais riscos do phishing e dos spams torna a população local ainda mais suscetível a crimes de engenharia social e ataques baseados em emails. Para se ter uma ideia da dimensão do problema, somente em maio de 2013 a Trend Micro identificou 39 servidores de comando e controle no País.
Segundo o estudo, 58% das URLs maliciosas da América Latina estão hospedadas no Brasil - no México, estão 12,35%. 
O Brasil também aparece em sexto lugar no mundo como o país em que as pessoas estão mais expostas a ter riscos à privacidade por uso de aplicativos móveis.
Cerca de 15% de todos os aparelhos móveis utilizados pelos brasileiros são smartphones - o que faz do país um terreno fértil para a lucratividade dos esquemas de phishing e malware para mobile.
A pesquisa aponta que no primeiro trimestre de 2013, foram criados 10 novos tipos de phishing voltados especificamente para ataques a smartphones. Os tipos mais comuns são os que criam uma Botnet Android.
Também no quesito malware, o que mais chama a atenção é que o País tem um altíssimo volume de ataques pelo 'Conficker', que viola servidores com usuário e senha. Só com essa extensão, foram encontrados pela Trend Micro mais de 52 mil novos ataques em um ano no Brasil.
Malware bancário
Mais de 50% dos brasileiros usam serviços eletrônicos para serviços financeiros, fazendo com que sejam alvo de grupos criminosos organizados que visam roubar credenciais financeiras. 
Exemplos de ameaças desse tipo incluem o Bandoc, que desde março de 2013, atua modificando boletos bancários sempre que o usuário gera um por meio de sites e-commerce ou de bancos online. 
Outro malware que preocupa localmente é o BANKER, que muitas vezes rouba credenciais bancárias e detalhes de contas de e-mail por meio de páginas de phishing que imitam sites de bancos legítimos. As informações roubadas são enviadas para os endereços de e-mail pré-determinados, servidores hospedados na nuvem não fiscalizados pelas autoridades, ou URLs via HTTP POST.
"O estudo mostra que estamos lidando com um mercado de cibercrime muito bem organizado e preparado, que, a cada dia, traz inovações para testes. Por esse motivo, reforçamos a importância em manter sistemas atualizados e buscar as melhores ferramentas de segurança do mercado", explica Leonardo Bonomi, diretor de Tecnologia e Suporte da Trend Micro Brasil.

Fonte: Computerworld

segunda-feira, 19 de agosto de 2013

Vírus cria seguidores e curtidores falsos no Instagram

 Foto: Reprodução
Um vírus tradicionalmente utilizados para roubar dados de cartão de crédito - conhecido como Zeus - está sendo utilizados para aumentar a presença online de algumas contas no Instagram, de acordo com um relatório de Reuters. (Em 2010, o FBI informou que hackers na Europa Oriental usaram o vírus Zeus para roubar US$ 70 milhões dos bancos norte-americanos.)

O Instagram "likes" (curtidores) e seguidores que o vírus gera são uma benção para os comerciantes, ajudando-os a alavancar campanhas de marketing ou criar virais em torno de certas hashtags.

Estes pacotes de "likes" e seguidores são vendidos em fóruns de hackers na internet - os mesmos fóruns onde os hackers vendem dados de cartão de crédito.

Esta versão do Zeus representa o primeiro exemplo conhecido de malware destinado especificamente para criar falsos curtidores de mídia social.

O Instagram diz que tem sistemas para tentar identificar e bloquear contas falsas.

 Foto: Divulgação"Nós trabalhamos duro para limitar o spam em nosso serviço, e proibir a criação de contas através de meios não autorizados ou automatizado. Além disso, utilizamos sistemas para lidar com contas comprometidas por meio de malware e phishing, que ajuda a manter o número de contas falsas baixas", disse um porta-voz do Instagram ao Mashable.

As informações são do Mashable.

Fonte: tecnologia.terra.com.br

quarta-feira, 14 de agosto de 2013

Um a cada cinco apps vazam informações

Análise publicada pela Trend Micro aponta que um a cada cinco aplicativos vazam informações.
Com 2,6 milhões de aplicativos analisados, a pesquisa também mostrou que 15% deles possuem algum tipo de vírus, enquanto 22% tem risco de serem maliciosos.
Previsão realizada pela ESET no final de 2012 apontava um crescimento exponencial de malware para o Android nesse ano, detalhes específicos não foram revelados.
Recentemente, pesquisadores da WhiteHat Security encontraram um malware que bloqueia a instalação de outros programas e tenta roubar dinheiro do usuário. As informações são do Threatpost.
“Quanto mais as pessoas utilizam o mercado móvel, os aplicativos e acessam seus dados por ali, mais os criminosos vão migrar para esse caminho”, aponta Charles Simão, especialista de segurança da Trend Micro.

Fonte: Baguete

segunda-feira, 12 de agosto de 2013

Relatório da Trend Micro aponta vulnerabilidade do Android e aumento de malwares para transações bancárias online

Vulnerabilidades do Android, aumento nas ameaças às transações bancárias online e disponibilidade de sofisticados e baratos kits de ferramentas de malware estão entre as preocupações crescentes citadas no Relatório Geral de Segurança da Trend Micro, líder mundial em segurança na era da nuvem, referente ao 2º trimestre de 2013. Este relatório – feito pela equipe da Trend Micro responsável por verificar os malwares –  é uma análise que documenta ameaças de segurança cibernética relacionadas ao trimestre anterior, combinada com análises que avaliam e antecipam ataques emergentes.
Conforme as ameaças se proliferam e a base de usuários se expande com a pouca atenção dada à segurança, os dispositivos Android ficam diretamente na mira dos hackers. O Relatório Geral de Segurança mostra que o número de aplicativos Android mal-intencionados e de alto risco cresceu para 718 mil no segundo trimestre – um aumento significativo, quando comparado aos 509 mil aplicativos encontrados no trimestre anterior. Esses aplicativos maliciosos estão a caminho de ultrapassar o marco de um milhão até o final do ano, como previsto pela Trend Micro. Os malwares com foco em PCs levaram uma década para alcançar esse número.
"Devido à natureza fragmentada da rede Android, é muito difícil para as correções chegarem a todos os usuários em um período de tempo eficaz. Em alguns casos, os usuários nunca terão acesso às correções, uma vez que os próprios vendedores deixam seus clientes sob risco de ataque", disse Leonardo Bonomi, diretor de Tecnologia e Suporte Trend Micro no Brasil. "Até que se tenha a mesma urgência para proteger os dispositivos móveis que temos para proteger nossos PCs, essas ameaças reais continuarão a crescer rapidamente. O ritmo com que o volume de malware está crescendo indica que estamos chegando a um ponto crítico. Para combater isso, os usuários Android precisam tomar muito cuidado ao usar seus dispositivos e dar passos simples, mas eficazes, como adicionar softwares de segurança em todos os seus dispositivos móveis".

Internet Banking
O relatório da Trend Micro também alerta para o aumento de riscos nas operações bancárias online, para as quais o volume de malware aumentou 29% em relação ao trimestre anterior – de 113 mil para 146 mil infecções. Os EUA foram o principal alvo de malware, com mais de um milhão de casos, totalizando 28% das ameaças globais, seguido pelo Brasil, com 22%, e a Austrália, com 5%. Medidas preventivas, como acompanhar de perto a atividade da conta e usar soluções de segurança de terceiros, vão ajudar a diminuir e acabar com esta ameaça crescente.

Kits de Malware
Além de apontar um intenso volume de ataques e riscos de cibersegurança, o relatório da Trend Micro também informa que os métodos para a venda de kits de malware evoluíram. Ferramentas sofisticadas e maliciosas já estão sendo vendidas com preços baixos, gratuitamente ou com preços combinados, como, por exemplo, pacotes pague um, leve dois. A facilidade de acesso a esses eficazes kits de malware aumenta os riscos que usuários de Internet enfrentarão pelo restante de 2013 e também pelos próximos anos.

Acesse o nosso blog para ver o post que preparamos sobre o relatório: http://blog.trendmicro.com/trendlabs-security-intelligence/mobile-threats-in-full-throttle

sexta-feira, 9 de agosto de 2013

Feliz Dia dos Pais!


Alerta: Malware bancário é encontrado hospedado no Google Code

Localizado no Brasil um malware desenvolvido em linguagem Java que faz download do malware BANKER a partir de um projeto recém-criado denominado "flashplayerwindows", que – naturalmente – não tem nenhuma relação com a Adobe.
O arquivo - detectado como JAVA_DLOAD.AFJ é um arquivo compilado que faz o dowload e executa o “AdobeFlashPlayer.exe”, que foi verificado ser malicioso (e detectado como TROJ_BANLOAD.JFK). Uma vez executado, o trojan conecta com o Google Code.
Anteriormente, o BANKER tinha sido encontrado hospedado em sites do Governo Brasileiro, o que afetou usuários do Brasil, EUA e Angola.
Além do perigo do malware BANKER, o uso de um site conhecido, como o Google Code, é um bom disfarce para os cibercriminosos.
Como o Google é um domínio legítimo e respeitado, serviços de reputação web tradicionais podem acabar não impedindo o download.
Este incidente mostra que, como a Trend Micro já havia previsto para 2013, legítimos provedores de nuvem, como Google Code, são suscetíveis de serem atacados este ano.

Confira aqui notícia completa (em inglês): http://blog.trendmicro.com/trendlabs-security-intelligence/banker-malware-found-hosted-on-google-code/

quarta-feira, 7 de agosto de 2013

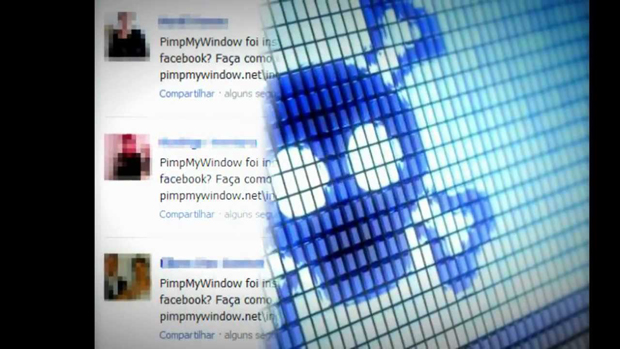
Vírus ‘PimpMyWindow’ promete mudar a cor do Facebook e causa estragos

Adware promete mudar a cor do Facebook pode causar muitos estragos (Foto: Reprodução/YouTube)Usuários do Facebook devem ficar de olhos abertos com um adware chamado “PimpMyWindow”.O malware está infectando brasileiros através da promessa de mudar a cor do perfil na rede social, expondo o navegador a anúncios indesejados. O software apresenta um plugin para Google Chrome, Mozilla Firefox e Internet Explorer.
O curioso é que o plugin realmente é capaz de alterar a cor das páginas no Chrome, mas coloca os dados pessoais do usuário em risco. Depois de instalado, o adware usa o perfil da vítima para enviar mensagens de divulgação do programa.
O software foi desenvolvido por cibercriminosos brasileiros e os computadores infectados têm seus navegadores comprometidos, com anúncios fraudulentos de links patrocinados do AdSense, do Google. Depois de instalado, o programa exibe iframes destes links em sites populares, como o Ask.fm, Orkut, YouTube, Twitter, além do Facebook.
Um adware é um software malicioso criado para exibir anúncios, em sua maioria intrusivos, em computadores infectados. Muitos são conhecidos por alterar as configurações do navegador e da página inicial. Geralmente, programas do gênero são instalados sem que o usuário perceba, porque são embutidos em aplicativos gratuitos.

Fonte: Techtudo